Pada pemantauan Google Trends Indonesia pagi ini, istilah “penipuan” tercatat sebagai penelusuran yang sedang aktif, dengan lebih dari 2.000 penelusuran dan kenaikan 1.000% pada snapshot tersebut. Data tren menunjukkan peningkatan minat pencarian, bukan penyebabnya. Google Trends
Bagi bisnis, sinyal tersebut layak dijadikan pengingat: proses transaksi digital tidak cukup hanya cepat—prosesnya juga harus dapat diverifikasi.
Risiko dapat muncul dalam bentuk permintaan perubahan rekening vendor, bukti transfer palsu, refund ke rekening yang berbeda, akun pelanggan yang diambil alih, atau instruksi pembayaran yang meniru pimpinan perusahaan. Modusnya dapat berubah, tetapi titik lemahnya sering serupa: identitas tidak dicek, instruksi datang dari kanal yang salah, persetujuan hanya dilakukan satu orang, atau tidak ada jejak audit yang memadai.
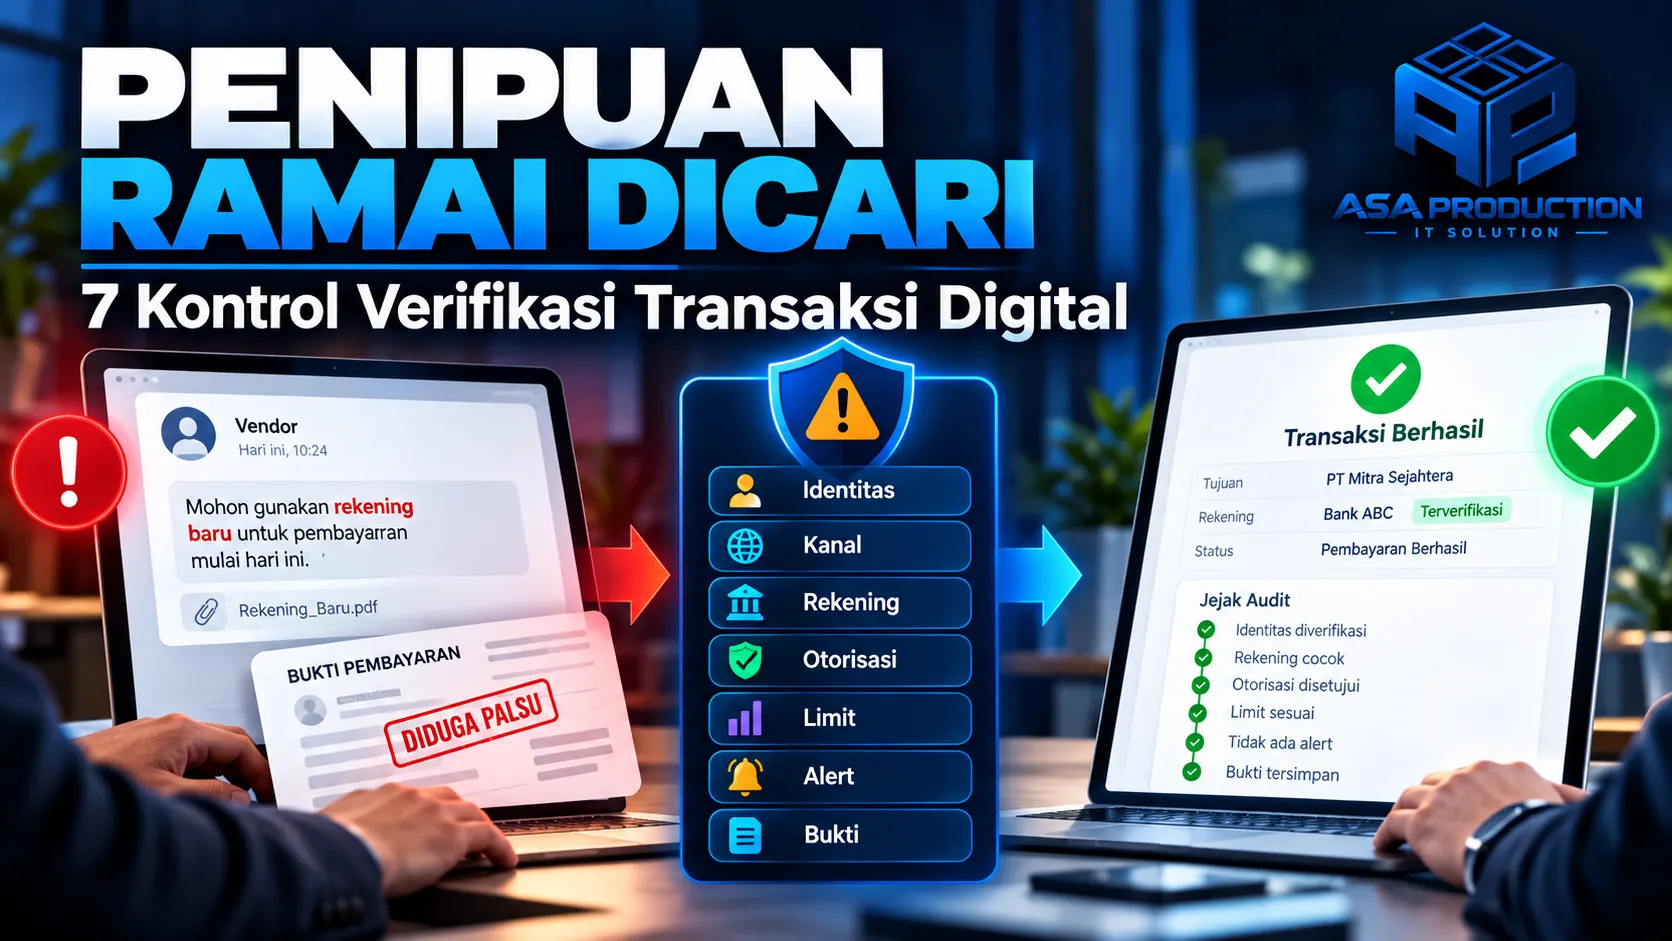
Kabar baiknya, bisnis tidak harus langsung membangun sistem anti-fraud yang rumit. Mulailah dari tujuh kontrol verifikasi transaksi digital yang dapat diterapkan secara bertahap: Identitas, Kanal, Rekening, Otorisasi, Limit, Alert, dan Bukti.
Mengapa Verifikasi Transaksi Digital Harus Menjadi Proses, Bukan Formalitas?
Satu tanda centang pada formulir tidak otomatis membuat transaksi aman. Verifikasi yang baik adalah rangkaian pemeriksaan yang menghubungkan siapa yang meminta, dari mana permintaan datang, rekening mana yang digunakan, siapa yang menyetujui, dan bukti apa yang tersimpan.
OWASP menyarankan agar pengguna dapat melihat dan mengonfirmasi data transaksi yang signifikan—misalnya rekening tujuan dan jumlah—ketika memberikan otorisasi. Data transaksi penting juga sebaiknya dibuat dan disimpan di sisi server, sementara perubahan data harus memicu proses otorisasi ulang. Prinsipnya sederhana: orang yang menyetujui harus mengetahui secara jelas apa yang sedang disetujui. OWASP Cheat Sheet Series
Bagi bisnis, verifikasi berlapis membantu mengurangi tiga masalah sekaligus:
- Kesalahan operasional, seperti salah rekening atau nominal.
- Manipulasi, seperti perubahan rekening vendor tanpa konfirmasi.
- Lambatnya investigasi karena bukti tersebar di chat, email, spreadsheet, dan aplikasi berbeda.
Tujuh Kontrol Verifikasi Transaksi Digital
1. Identitas: pastikan pihak yang meminta benar-benar berwenang
Jangan hanya memeriksa nama tampilan, foto profil, atau alamat email yang sekilas tampak benar. Sistem perlu mengaitkan transaksi dengan identitas yang telah terdaftar: akun pengguna, peran, perusahaan, nomor pelanggan, atau profil vendor.
Praktik yang dapat diterapkan:
- Gunakan akun individual; hindari satu akun bersama untuk banyak staf.
- Aktifkan autentikasi multifaktor bagi pengguna yang dapat membuat atau menyetujui transaksi.
- Batasi hak akses berdasarkan peran.
- Minta verifikasi ulang untuk tindakan sensitif, seperti perubahan rekening atau refund bernilai tinggi.
- Nonaktifkan akses segera ketika staf berganti peran atau keluar dari perusahaan.
Tujuannya bukan menambah hambatan pada semua aktivitas. Friksi tambahan ditempatkan pada tindakan yang dampaknya paling besar.
2. Kanal: terima instruksi hanya melalui jalur resmi
Penipu sering memanfaatkan perpindahan kanal: percakapan dimulai di email, kemudian instruksi pembayaran dipindahkan ke nomor WhatsApp baru; atau permintaan vendor masuk melalui akun pribadi yang belum pernah digunakan.
Tetapkan kanal resmi untuk setiap jenis transaksi. Contohnya, perubahan rekening vendor hanya dapat diajukan melalui portal vendor atau email dengan domain yang terdaftar. Jika permintaan datang melalui kanal lain, staf tidak langsung memprosesnya. Mereka harus melakukan konfirmasi balik melalui kontak resmi yang sudah tersimpan, bukan nomor yang diberikan dalam pesan baru.
Website dan aplikasi bisnis juga sebaiknya menampilkan kanal pengaduan resmi dengan jelas. Bank Indonesia menempatkan informasi dan kanal resmi yang mudah diakses sebagai bagian penting dalam pelindungan konsumen. Kejelasan kanal membantu pelanggan membedakan komunikasi bisnis yang sah dari pihak yang meniru merek. bi.go.id
3. Rekening: perlakukan perubahan data pembayaran sebagai kejadian berisiko tinggi
Perubahan rekening tujuan seharusnya tidak diperlakukan seperti penyuntingan data biasa. Buat proses khusus yang mencakup permintaan terdokumentasi, pemeriksaan data pemilik rekening, konfirmasi melalui kontak lama, dan masa tunggu apabila risikonya tinggi.
Untuk transaksi di Indonesia, CekRekening.id dari Kementerian Komunikasi dan Digital dapat digunakan untuk memeriksa apakah rekening, e-wallet, atau dompet kripto pernah dilaporkan terkait dugaan tindak pidana. Hasil pemeriksaan merupakan satu sinyal, bukan jaminan mutlak. Rekening yang belum pernah dilaporkan tetap perlu diverifikasi melalui kontrol internal. cekrekening.id
Untuk vendor, simpan riwayat perubahan rekening: data lama, data baru, pemohon, waktu perubahan, bukti pendukung, pemeriksa, dan pemberi persetujuan.
4. Otorisasi: pisahkan pembuat dan penyetuju transaksi
Kontrol maker-checker mencegah satu orang membuat sekaligus menyetujui transaksi sensitif. Pembuat memasukkan data, sedangkan penyetuju memeriksa identitas penerima, rekening tujuan, nominal, tujuan pembayaran, dan dokumen pendukung.
Tampilkan ringkasan yang spesifik pada layar persetujuan. Jangan hanya menampilkan tombol “Setujui”. Penyetuju perlu melihat setidaknya:
- Nama penerima.
- Sebagian nomor rekening tujuan.
- Nominal dan mata uang.
- Tujuan pembayaran.
- Data yang berubah sejak persetujuan sebelumnya.
- Sumber permintaan dan dokumen pendukung.
Jika rekening, nominal, atau penerima berubah setelah persetujuan diberikan, sistem harus membatalkan persetujuan lama dan meminta otorisasi ulang. Setiap eksekusi transaksi perlu melewati pemeriksaan akhir dan data yang berubah tidak boleh menggunakan otorisasi sebelumnya. OWASP Cheat Sheet Series
5. Limit: sesuaikan pemeriksaan dengan tingkat risiko
Tidak semua transaksi memiliki dampak yang sama. Terapkan limit berdasarkan nominal, frekuensi, jenis transaksi, peran pengguna, lokasi, atau profil vendor.
Contoh kebijakan:
- Pembayaran rutin bernilai kecil mengikuti alur standar.
- Transaksi di atas ambang tertentu memerlukan dua penyetuju.
- Rekening vendor baru tidak dapat langsung menerima pembayaran besar.
- Refund hanya boleh kembali ke metode pembayaran awal, kecuali ada pengecualian yang disetujui.
- Lonjakan jumlah atau frekuensi transaksi menahan proses untuk pemeriksaan manual.
Limit sebaiknya dapat dikonfigurasi oleh administrator yang berwenang dan setiap perubahannya tercatat. Hindari menanam angka ambang langsung di kode sehingga sulit ditinjau atau disesuaikan.
6. Alert: beri sinyal ketika pola transaksi menyimpang
Alert tidak harus dimulai dari kecerdasan buatan yang kompleks. Aturan sederhana sering memberi nilai cepat, misalnya:
- Rekening tujuan baru.
- Perubahan rekening dan pembayaran terjadi pada hari yang sama.
- Banyak percobaan gagal dalam waktu singkat.
- Transaksi dilakukan di luar jam operasional.
- Nominal jauh di atas pola normal.
- Satu perangkat mengakses banyak akun.
- Pengguna meminta refund ke rekening berbeda.
Setiap alert perlu memiliki pemilik, tingkat prioritas, tenggat respons, dan hasil pemeriksaan. Terlalu banyak peringatan tanpa tindak lanjut hanya menimbulkan alert fatigue. Mulailah dari beberapa aturan yang paling relevan, ukur jumlah sinyal benar dan salah, lalu perbaiki secara berkala.
7. Bukti: simpan jejak audit yang dapat ditelusuri
Ketika insiden terjadi, bisnis perlu menjawab: siapa melakukan apa, kapan, dari kanal mana, data apa yang berubah, dan siapa yang menyetujuinya. Sistem perlu menyimpan jejak audit untuk aktivitas penting, bukan hanya catatan bahwa transaksi “berhasil”.
OWASP menilai log aplikasi penting untuk deteksi dan investigasi insiden. Namun, log harus dilindungi dari perubahan, aksesnya dibatasi, dan data sensitif tidak dicatat secara berlebihan. Kebutuhan audit transaksi dapat dipisahkan dari log teknis apabila tujuan dan masa retensinya berbeda. OWASP Cheat Sheet Series
Minimal, simpan:
- Identitas pengguna dan perannya.
- Waktu kejadian yang konsisten.
- Jenis tindakan dan statusnya.
- Nilai sebelum dan sesudah perubahan.
- Pemberi persetujuan.
- Nomor referensi transaksi.
- Sumber kanal atau perangkat yang relevan.
- Tautan ke bukti pendukung.
Hindari menyimpan kata sandi, OTP, token akses, nomor kartu lengkap, atau data sensitif lain di log.
Contoh Alur Aman untuk Perubahan Rekening Vendor
Bayangkan vendor mengirim pesan bahwa rekening pembayaran telah berubah. Alur yang lebih aman adalah:
- Vendor mengajukan perubahan melalui portal atau email resmi yang terdaftar.
- Sistem menandai perubahan rekening sebagai aktivitas berisiko tinggi.
- Staf memeriksa identitas pemohon dan dokumen pendukung.
- Staf melakukan konfirmasi balik melalui kontak lama yang tersimpan.
- Nomor rekening diperiksa sebagai salah satu sinyal risiko.
- Pemeriksa kedua menyetujui atau menolak perubahan.
- Sistem menerapkan masa tunggu atau limit awal bila diperlukan.
- Pembayaran berikutnya menampilkan peringatan bahwa rekening baru digunakan.
- Seluruh langkah, bukti, dan keputusan tersimpan dalam jejak audit.
Alur ini memang menambah beberapa langkah, tetapi hanya pada kejadian yang risikonya tinggi. Transaksi rutin yang datanya tidak berubah tetap dapat berjalan efisien.
Jika Penipuan Sudah Terjadi, Apa yang Harus Dilakukan?
Prioritaskan kecepatan dan kelengkapan bukti:
- Hubungi bank atau penyedia layanan pembayaran melalui kanal resmi secepatnya.
- Amankan akun terkait: ubah kredensial, cabut sesi aktif, dan tinjau hak akses.
- Simpan bukti transfer, nomor rekening, waktu transaksi, percakapan, email, dan tangkapan layar tanpa mengubah data asli.
- Laporkan penipuan transaksi keuangan melalui Indonesia Anti-Scam Centre (IASC) di
iasc.ojk.go.iduntuk jalur penanganan finansial. - Buat laporan kepada penegak hukum untuk jalur proses hukum.
- Tinjau log internal untuk mengetahui akun, perangkat, atau alur yang terdampak.
OJK menjelaskan bahwa IASC menghubungkan laporan korban dengan lembaga keuangan terkait untuk mempercepat penanganan. Korban diminta menyiapkan data transaksi, rekening, kronologi, bukti transfer, dan bukti komunikasi. OJK juga mengingatkan bahwa pelaporan IASC hanya melalui situs resminya. OJK
Cara Memulai dalam 30 Hari
Minggu 1: petakan transaksi paling berisiko
Daftar proses yang memindahkan uang atau mengubah tujuan pembayaran: pembayaran vendor, refund, pencairan komisi, perubahan rekening, dan persetujuan diskon besar. Catat siapa yang terlibat dan di aplikasi mana bukti tersimpan.
Minggu 2: tetapkan kebijakan minimum
Tentukan kanal resmi, peran maker-checker, ambang limit, cara konfirmasi perubahan rekening, dan bukti yang wajib disimpan. Pastikan kebijakan mudah dipahami oleh staf operasional.
Minggu 3: bangun kontrol di sistem
Tambahkan autentikasi multifaktor, persetujuan berlapis, notifikasi perubahan data, aturan alert, dan jejak audit. Jika proses masih manual, gunakan formulir terstruktur dan nomor referensi tunggal sebagai tahap awal.
Minggu 4: uji skenario dan respons
Simulasikan permintaan rekening baru, bukti transfer yang tidak cocok, refund ke rekening berbeda, serta akun penyetuju yang disusupi. Ukur waktu respons dan perbaiki titik yang membingungkan.
CTA: Bangun Alur Transaksi yang Cepat sekaligus Terverifikasi
Kontrol anti-penipuan yang efektif tidak harus membuat pelanggan dan tim operasional terhambat. Kuncinya adalah menempatkan pemeriksaan yang tepat pada momen yang tepat, lalu menghubungkan identitas, otorisasi, alert, dan bukti dalam satu alur yang dapat diaudit.
Asa Production dapat membantu bisnis merancang atau meningkatkan website, aplikasi, portal vendor, dashboard transaksi, alur persetujuan, notifikasi otomatis, integrasi sistem, dan jejak audit sesuai kebutuhan operasional. Mulai dari audit proses hingga implementasi bertahap, solusi dapat disesuaikan dengan tingkat risiko dan skala bisnis Anda.
Kunjungi www.asaproduction.tech untuk mendiskusikan sistem verifikasi transaksi digital yang lebih aman, terukur, dan mudah digunakan. Build. Automate. Grow.
Catatan: Artikel ini bersifat edukatif dan bukan nasihat hukum atau keuangan. Prosedur pelaporan dan kewajiban kepatuhan perlu disesuaikan dengan kasus, industri, serta ketentuan yang berlaku.